
ウェブサイトのセキュリティを強化する方法をお探しですか?
WordPressのセキュリティは、ウェブサイトの成功に多くの影響を与えるため、すべてのウェブサイト所有者にとって非常に重要なトピックです。
幸いなことに、WordPressはプラットフォームのセキュリティを確保するために多くのことを行ってきました。しかし、WordPressの最も際立った機能は、オープンソースのコンテンツ管理システム(CMS)であるという事実でもあります。誰でもソースコードを変更できるため、多くのプラグイン、テーマ、その他のツールが、コードを統合したり、コードを変更したりするために開発されています。これらは、ウェブサイトをさまざまな重大な脆弱性に対して開き、ウェブサイトの整合性を損なう可能性があります。
だからこそ、ウェブサイトのセキュリティを向上させるための対策を講じる必要があるのです。
心配しないでください。これは難しい作業のように聞こえるかもしれませんが、適切な手順を踏めば、WordPressウェブサイトのセキュリティ保護は簡単です。
ウェブサイトのセキュリティが重要な理由
趣味のサイト、ビジネスサイト、アフィリエイトマーケティングサイト、その他の種類のサイトを運営しているかどうかにかかわらず、サイトを安全に保つことは常に優先事項でなければなりません。
ウェブサイトのセキュリティが重要な4つの主な理由を以下に示します。
- 情報を保護する:セキュリティ侵害により、攻撃者はあなたや顧客の貴重な情報にアクセスできるようになります。これは、多くの悪意のある活動に使用され、損害を与える可能性があります。
- 評判を保護する:ウェブサイトが攻撃に対して脆弱であることが発見されると、評判が損なわれます。その結果、顧客を失う可能性があります。
- ウェブサイト訪問者はそれを期待しています:ウェブサイト訪問者は、セキュリティが良好なウェブサイトを閲覧する方が快適です。したがって、ウェブサイトにセキュリティが確保されていない兆候が見られる場合、高い直帰率とコンバージョン率の低下につながる可能性があります。
- 検索エンジンは安全なウェブサイトを宣伝します:ウェブサイトのセキュリティは、SEO戦略において大きな役割を果たします。検索エンジンは、そうでないウェブサイトよりも安全なウェブサイトを好むからです。
ウェブサイトのセキュリティがなぜ重要なのか、その理由をいくつか知ったところで、注意すべきウェブサイトのセキュリティ問題を見ていきましょう。
ウェブサイトのセキュリティ:知っておくべきWordPressのセキュリティの脆弱性と攻撃の5つのタイプ
ウェブサイトのセキュリティを強化するには、自身を保護するために、さまざまな脆弱性と攻撃を知る必要があります。以下に、一般的な5つのタイプを示します。
1. フィッシング
フィッシングとは、攻撃者が正規の企業やサービスプロバイダーになりすましてあなたに連絡することです。フィッシングの試みの背後にある理由は、個人情報を漏洩させたり、危険なウェブサイトにアクセスさせたり、マルウェアをダウンロードさせたりすることです。悪意のあるエージェントがWordPress管理パネルにアクセスできる場合、あなたになりすまして顧客にフィッシング攻撃を実行することさえできます。
2. ブルートフォース攻撃
ブルートフォース攻撃は、ウェブサイトに対する最も単純なタイプの攻撃です。これには、攻撃者が自動化を使用して多くの異なるユーザー名とパスワードの組み合わせを入力し、正しい組み合わせを見つけようとすることが含まれます。
3. バックドア
バックドア攻撃は、ハッカーが標準のWordPressログインをバイパスできるマルウェアをインストールするウェブサイトのセキュリティ侵害です。これにより、攻撃者はいつでもサイトにアクセスできるようになります。バックドア攻撃を実行するために、ハッカーは正規または正規に見える他のWordPressソースファイルの中にバックドアを配置します。バックドアの可能性を減らすために、WordPressはユーザーがアップロードできるファイルの種類を制限および監視します。ただし、これは依然として注意すべき攻撃の一種です。
4. サービス拒否(DoS)攻撃
DoS攻撃は、正規のユーザーがウェブサイトやネットワークにアクセスできないようにするために実行されます。これは通常、ウェブサイトに過剰な量のトラフィックを送り込み、クラッシュさせることによって達成されます。この種の攻撃の影響は、分散型サービス拒否攻撃(DDoS)の場合に悪化します。DDoSは、複数の侵害されたコンピューターで同時に実行されます。
多くの場合、この種の攻撃の結果として、攻撃者はウェブサイトを人質に取り、サービスの中断を終了するために身代金を要求します。
5. SQLインジェクションとクロスサイトスクリプティング(XSS)
SQLインジェクションとXSSは、どちらも悪意のあるコードを注入して情報を盗んだり、ウェブサイトの機能を悪影響を与えたりすることに関係しています。違いは、SQLインジェクション攻撃はデータベース(あなたのウェブサイト)を直接標的とするのに対し、XSS攻撃は訪問者のデータを盗むために開発された侵害されたウェブサイトにユーザーを誘導することです。
基本的なことが整理されたので、ウェブサイトを安全にしましょう。
ウェブサイトのセキュリティを強化する方法 — 8つのヒント
ウェブサイトのセキュリティの重要性と、準備すべきセキュリティ問題について見てきたので、WordPressウェブサイトを安全にするために取ることができる対策について詳しく見ていきましょう。
1. セキュリティを意識したホスティングプロバイダーに投資する
ウェブサイトのセキュリティを検討する際に、最も良い出発点の1つは、お選びのホスティングプロバイダーです。常にセキュリティを優先し、パッケージの一部としてセキュリティ強化機能を提供することでそれを示すホスティングプロバイダーを選んでください。これらは、Webアプリケーションファイアウォール(WAF)、SSL/TLS証明書、DDoS保護などの機能です。優れたホスティングプロバイダーは次のことも行います。
- セキュリティのためにネットワークを監視する
- ハッカーが既知の脆弱性を悪用するのを防ぐために、ハードウェア、PHPバージョン、サーバーソフトウェアを最新の状態に保つ
- 侵害が成功した場合に備えて、ツールキットに追加の災害復旧ツールと戦略を追加する
セキュリティ以外にも、サポートも検討してください。優れたサポートチームがあれば、ウェブホストは悪意のある攻撃から迅速に回復するのに役立ちます。
優れたセキュリティ意識の高いホスティングプロバイダーが必要な場合は、共有ホスティングについてはBluehostとSitegroundをお勧めします。マネージドWordPressホスティングについては、WPEngineよりも優れたホスティングプロバイダーはありません。このビジネスに(ほぼ)永遠に携わってきたので、これらがサイバーセキュリティとウェブサイトを安全に保つ方法を理解していることを保証できます。
2. WordPressサイトをSSL/HTTPSに切り替える
SSL(Secure Sockets Layer)は、ウェブサイトとユーザーのブラウザ間で転送されるデータを暗号化するセキュリティプロトコルです。暗号化により、悪意のある攻撃者が情報を盗み見たり、あなたやウェブサイト訪問者から情報を盗んだりすることが困難になります。
SSLを有効にすると、ウェブサイトはハイパーテキスト転送プロトコル(HTTP)の代わりに、より安全なハイパーテキスト転送プロトコルセキュア(HTTPS)の使用を開始します。完了すると、検索エンジンはブラウザのウェブサイトアドレスの横に南京錠のアイコンを表示し、より安全なバージョンを使用していることを示します。
SSL証明書は認証局によって発行され、費用がかかります。最も優れたものは年間80ドルから数千ドルです。ウェブサイト運営におけるこの追加コストのため、多くのウェブサイト所有者はより安全なプロトコルへの切り替えをためらっていました。しかし幸いなことに、現在市場には多くの無料SSL証明書プロバイダーが存在するため、切り替えない言い訳はありません。
ただし、無料のSSL証明書は、ウェブサイトで支払いを受け付けたり、非常に機密性の高い顧客情報を扱ったりする場合、十分なセキュリティを提供するには制限が多すぎます。ホスティングに含まれる無料のものよりも堅牢なSSL証明書が必要な場合は、Domain.comからの購入を検討してください。彼らは市場で最高のSSL取引のいくつかを提供しており、特にSSL証明書には10,000ドルのセキュリティ保証とTrustLogoセキュリティシールが付いています。
まだの場合は、サイトをHTTPSに移行してください。
3. WordPress、テーマ、プラグインを常に更新する
ウェブサイトのセキュリティを常に最新の状態に保つもう一つの方法は、WordPressを最新の状態に保つことです。WordPressはマイナーアップデートを自動的にインストールしますが、メジャーアップデートは手動で承認する必要があります。WordPressを常に最新の状態に保つことに加えて、テーマとプラグインも最新の状態に保つように注意する必要があります。
同様に、ウェブサイトにインストールするテーマやプラグインは慎重に評価してください。信頼できる開発者から提供されており、定期的に更新されていることを確認してください。
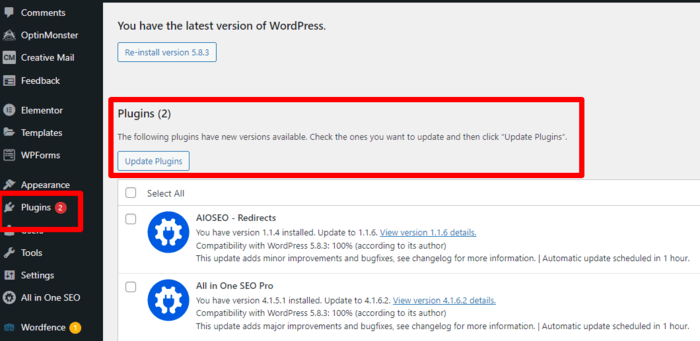
WordPress、テーマ、プラグインを最新の状態に保たないと、セキュリティの脆弱性が残ります。常に、すべてを最新の状態に保つために必要な数分を費やしてください。これには、使用していない古いプラグインやテーマを削除することも含まれます。
4. ログイン手順を安全にする
ウェブサイトに対する最も一般的な攻撃には、ログイン認証情報の盗難が含まれます。そのため、WordPressウェブサイトを安全に保つために取るべき最も重要なステップの1つは、ログイン手順が鉄壁であることを確認することです。
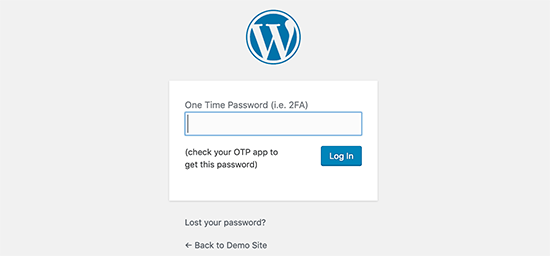
そのためのヒントをいくつかご紹介します。
- 強力なパスワードを使用する:あなたとあなたのユーザーが常に強力なパスワードを使用していることを確認してください。これを行う1つの方法は、パスワードマネージャーを使用して、全員のパスワードを生成および管理することです。
- 二要素認証(2FA)を有効にする:2FAとは、通常の1ステップではなく2ステップを必要とするログインプロセスを指します。2番目のステップは通常、スマートフォンやその他のデバイスでコードを取得することを含みます。2FAを有効にするには、LastPass AuthenticatorやAuthyのようなツールをインストールする必要があります。
- ログイン試行回数を制限する:ユーザーが間違ったログイン認証情報を入力できる回数を制限することは、ブルートフォース攻撃を防ぐための優れた方法です。これに使用できる優れたプラグインはLimit Login Attempts Reloadedです。
- 自動ログアウトを有効にする:ほとんどの人は、ウェブサイトでの作業が終わったらログアウトしますが、忘れやすいものです。悪意のあるエージェントがそのアカウントを覗き見て、それが起こったときに侵害する可能性があります。Inactive Logoutのようなプラグインで自動ログアウトを有効にすると、ウェブサイトのセキュリティが向上します。
- ユーザー名に「admin」を使用しない:管理者アカウントは通常、総当たり攻撃の最初の標的となります。そのため、ユーザー名のいずれかに「admin」を使用しないようにしてください。
実装できるその他のログイン手順には、「キャプチャ」プラグインの使用や、多くのユーザーに管理者アクセスを付与しないことが含まれます。
ログインプロセスを安全にすることで、悪意のある攻撃者があなたのウェブサイトを侵害することを困難にします。
5. WordPressバックアップソリューションを用意する
ウェブサイトのセキュリティをどれだけ強化しても、100%安全にすることはできません。そのため、セキュリティ戦略の重要な部分は、常にウェブサイトのバックアップを持っていることです。
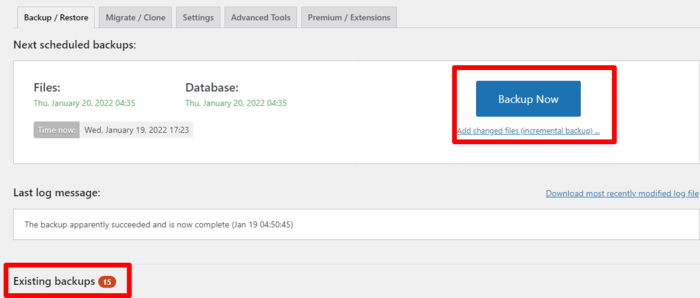
バックアップにより、万が一ウェブサイトに何かあった場合に迅速に復元できます。ウェブサイトのバックアップについて知っておくべき最も重要なことの1つは、ホスティングアカウントではなく、リモートの場所に定期的にフルサイトバックアップを保存することです。Amazon、Dropboxなどのクラウドサービス、またはStashのようなプライベートクラウドサービスにサイトバックアップを保存することをお勧めします。
幸いなことに、ウェブサイトのバックアップに使用できるWordPressバックアッププラグインはたくさんあります。無料のものと有料のものがあります。信頼できるもののいくつかは、UpdraftPlusとBlogVaultです。これら2つのプラグインの追加の利点は、ノーコードプラグインであるため、初心者にも使いやすいことです。
6. WordPressセキュリティプラグインをインストールする
バックアップに加えて、WordPressセキュリティプラグインをインストールして有効化する必要があります。
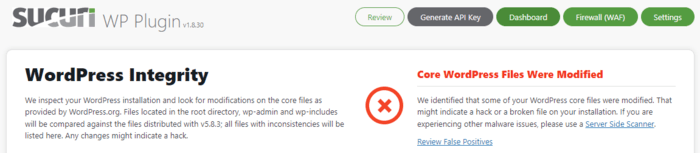
これにより、ウェブサイトで発生するすべてのことを監査、監視、追跡できます。例としては、その他のセキュリティ問題の中でも以下のようなものがあります。
- ファイル整合性監視
- ログイン試行失敗
- マルウェアスキャン
- ホットリンクの防止(コンテンツ盗難の一種)
これに検討できる最も優れた無料のWordPressセキュリティプラグインの1つは、Sucuri Scannerです。より堅牢なウェブサイトセキュリティのために、有料プランにアップグレードすることもできます。
7. Webアプリケーションファイアウォール(WAF)を有効にする
WordPressウェブサイトを保護する最善の方法の1つは、Webアプリケーションファイアウォール(WAF)を使用することです。これは、WAFがインターネットからのトラフィックをフィルタリングおよび監視することにより、悪意のあるトラフィックがウェブサイトに到達する前にすべてブロックするためです。WAFを使用して防止できる攻撃の例としては、XSS、SQLインジェクション、Cookieポイズニングなどがあります。
ウェブサイトに実装できるWAFレベルの例を2つ示します。
- DNSレベルのウェブサイトファイアウォール:このタイプのファイアウォールは、ウェブサイトのトラフィックをクラウドプロキシサーバー経由でルーティングし、サイトへのトラフィックをフィルタリングします。これにより、サーバーは正当なトラフィックのみをWebサーバーに送信できます。
- アプリケーションレベルのファイアウォール:サーバーレベルで動作するDNSファイアウォールとは異なり、アプリケーションレベルのファイアウォールは、トラフィックがサーバーを通過した後、WordPressスクリプトをロードする前にトラフィックを検査します。
ファイアウォールはその仕組み上、脅威がウェブサイトに到達するのを防ぐのに役立ちます。ただし、単独で使用するのではなく、セキュリティ対策システムの一部として使用する必要があります。
繰り返しになりますが、Sucuriはこの分野でうまく機能し、ファイアウォールソリューションとして高く推奨されています。ただし、ファイアウォール保護は有料プランでのみ利用できます。
8.ファイル権限をロックダウンする
ウェブサイト上の情報のほとんどは、一連のファイルとフォルダーに保存されています。これらのファイルとフォルダーは階層構造で整理されており、それぞれに権限レベルが割り当てられています。これらの権限は、ユーザーがファイルに対して何を実行できるか(表示、編集、または特定のユーザーのアクセスを制限するなど)を決定します。
cPanelのファイルマネージャーセクションからアクセスできます。
WordPressでは、ファイル権限は3桁の数字で表され、各桁に意味があります。典型的な例は755です。
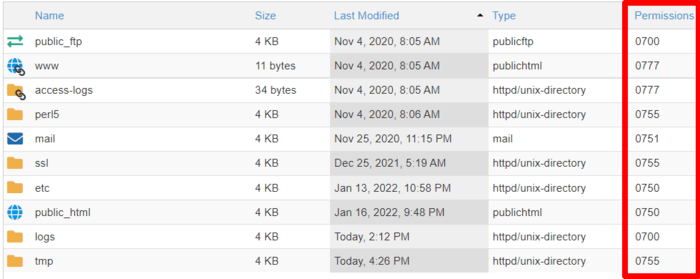
これらの数字の意味は何ですか?
- 最初の桁は「ユーザー」、つまりサイトの担当者を意味します。
- 2番目の桁は「グループ」(サイトのメンバー)を表します。
- 3番目の桁は「ワールド」、つまりウェブサイトに関係のない他のすべての訪問者を意味します。
ファイル権限レベルを解読するのに役立つコードを次に示します。
0:ファイル/フォルダーへのアクセスなし
1:ファイル/フォルダーを実行できるのみ
2:ファイル/フォルダーを編集できる
3:ファイル/フォルダーを編集および実行できる
4:ファイル/フォルダーを読み取ることができる
5:ファイル/フォルダーを読み取りおよび実行できる
6:ファイル/フォルダーを読み取りおよび編集できる
7:ファイル/フォルダーを読み取り、編集、および実行できる
例を見てみましょう。ファイル権限レベルが700であるとします。これは、ユーザー(サイト所有者)がファイルを読み取り、編集、実行できることを意味しますが、他の誰もアクセスできません。一方、権限レベル755のファイルは誰でも読み取り、実行できますが、サイト所有者のみが編集できます。
これは複雑に思えるかもしれませんが、権限の変更方法を知ることは、ウェブサイトを保護するためのもう1つの優れた方法です。ファイルまたはフォルダーの権限レベルを変更するには、それをクリックしてから、cPanelメニューの権限オプションをクリックします。
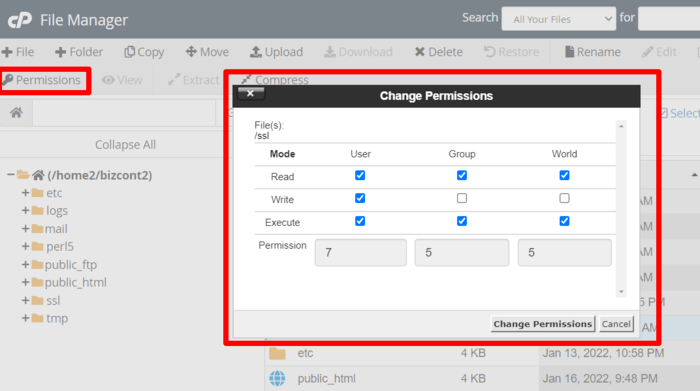
ファイル/フォルダーの権限を編集できるウィンドウが開きます。
サイト上のさまざまなファイルやフォルダへのアクセスレベルを各ユーザーに適切に制限することは、サイトの堅牢なセキュリティを確保するために不可欠です。
一般的な経験則として、WordPressではフォルダの権限レベルを755、ファイルの権限レベルを644に設定することをお勧めします。ただし、必要に応じて任意のレベルに設定できます。ユーザーが必要以上にアクセス権限を与えないようにするだけで済みます。これは特にコアファイルに当てはまります。
ウェブサイトのセキュリティ — 妥協は許されない
ウェブサイトのセキュリティは決して軽視してはなりません。この分野で妥協してはなりません。結局のところ、ウェブサイトが侵害された場合、損害を修復するために数日、数週間でさえ費やす可能性があります。最悪の場合、顧客のデータを侵害する可能性さえあります。もちろん、これには費用がかかり、評判を損なう可能性があります。
だからこそ、ウェブサイトのセキュリティに関しては、常に受動的ではなく能動的であるべきなのです。
これらのヒントを参考に、ウェブサイトのセキュリティを強化してください。
セキュリティを強化することに加えて、成功のために必要なもう一つの要素はSEOを向上させることです。
幸いなことに、これはセキュリティ面ほど複雑ではありません。特に、AIOSEOのような強力なWordPress SEOプラグインがあればなおさらです。AIOSEOを使用すると、コードを一行も変更せずにウェブサイトのSEOを向上させることができます。はい、サイトマップ、スキーママークアップ、リダイレクトなどの複雑な側面も含まれます。
ウェブサイトのセキュリティを改善する作業を進めながら、AIOSEOをダウンロードしてランキングを上げてください。
開示:当社のコンテンツは読者によってサポートされています。これは、当社のリンクの一部をクリックすると、手数料が発生する可能性があることを意味します。当社は、読者に価値をもたらすと信じる製品のみをお勧めします。
AIOSEO を無料で試してみませんか?
AIOSEO Lite をインストールするには、WordPress ウェブサイトの URL を入力してください。

非常に素晴らしい点を挙げていただき、投稿ありがとうございます。
ありがとう、グレッグ!
投稿をお楽しみいただけて嬉しいです。
素晴らしい投稿です。私もこれらの問題のいくつかに対処しています。
温かいお言葉をいただき、誠にありがとうございます。記事がお役に立てたことを嬉しく思います。
素晴らしい記事です!ウェブサイトのセキュリティを、プラグインの更新や強力なパスワードの使用から、SSLの設定や定期的なバックアップまで、明確で実行可能なステップに分解して説明してくれています。すべてのウェブサイト所有者が従うべき、実践的でタイムリーなアドバイスです!